Qu’est-ce que l’AI Act et qui est concerné par ces nouvelles règles ?
Depuis le 2 août 2026, une nouvelle série d’obligations issue du règlement européen sur l’intelligence artificielle (l’« AI Act ») est entrée en application. Après une première vague de règles en 2025 sur les pratiques interdites, c’est maintenant tout un pan des obligations de transparence qui s’impose aux entreprises y compris aux PME qui utilisent ou proposent des outils d’IA à leurs clients ou à leurs salariés.
Chez Level2, on nous pose de plus en plus la question : « est-ce que ça me concerne, moi qui ai juste un chatbot sur mon site ou qui utilise ChatGPT au quotidien ? » La réponse est oui, et voici ce qu’il faut savoir.
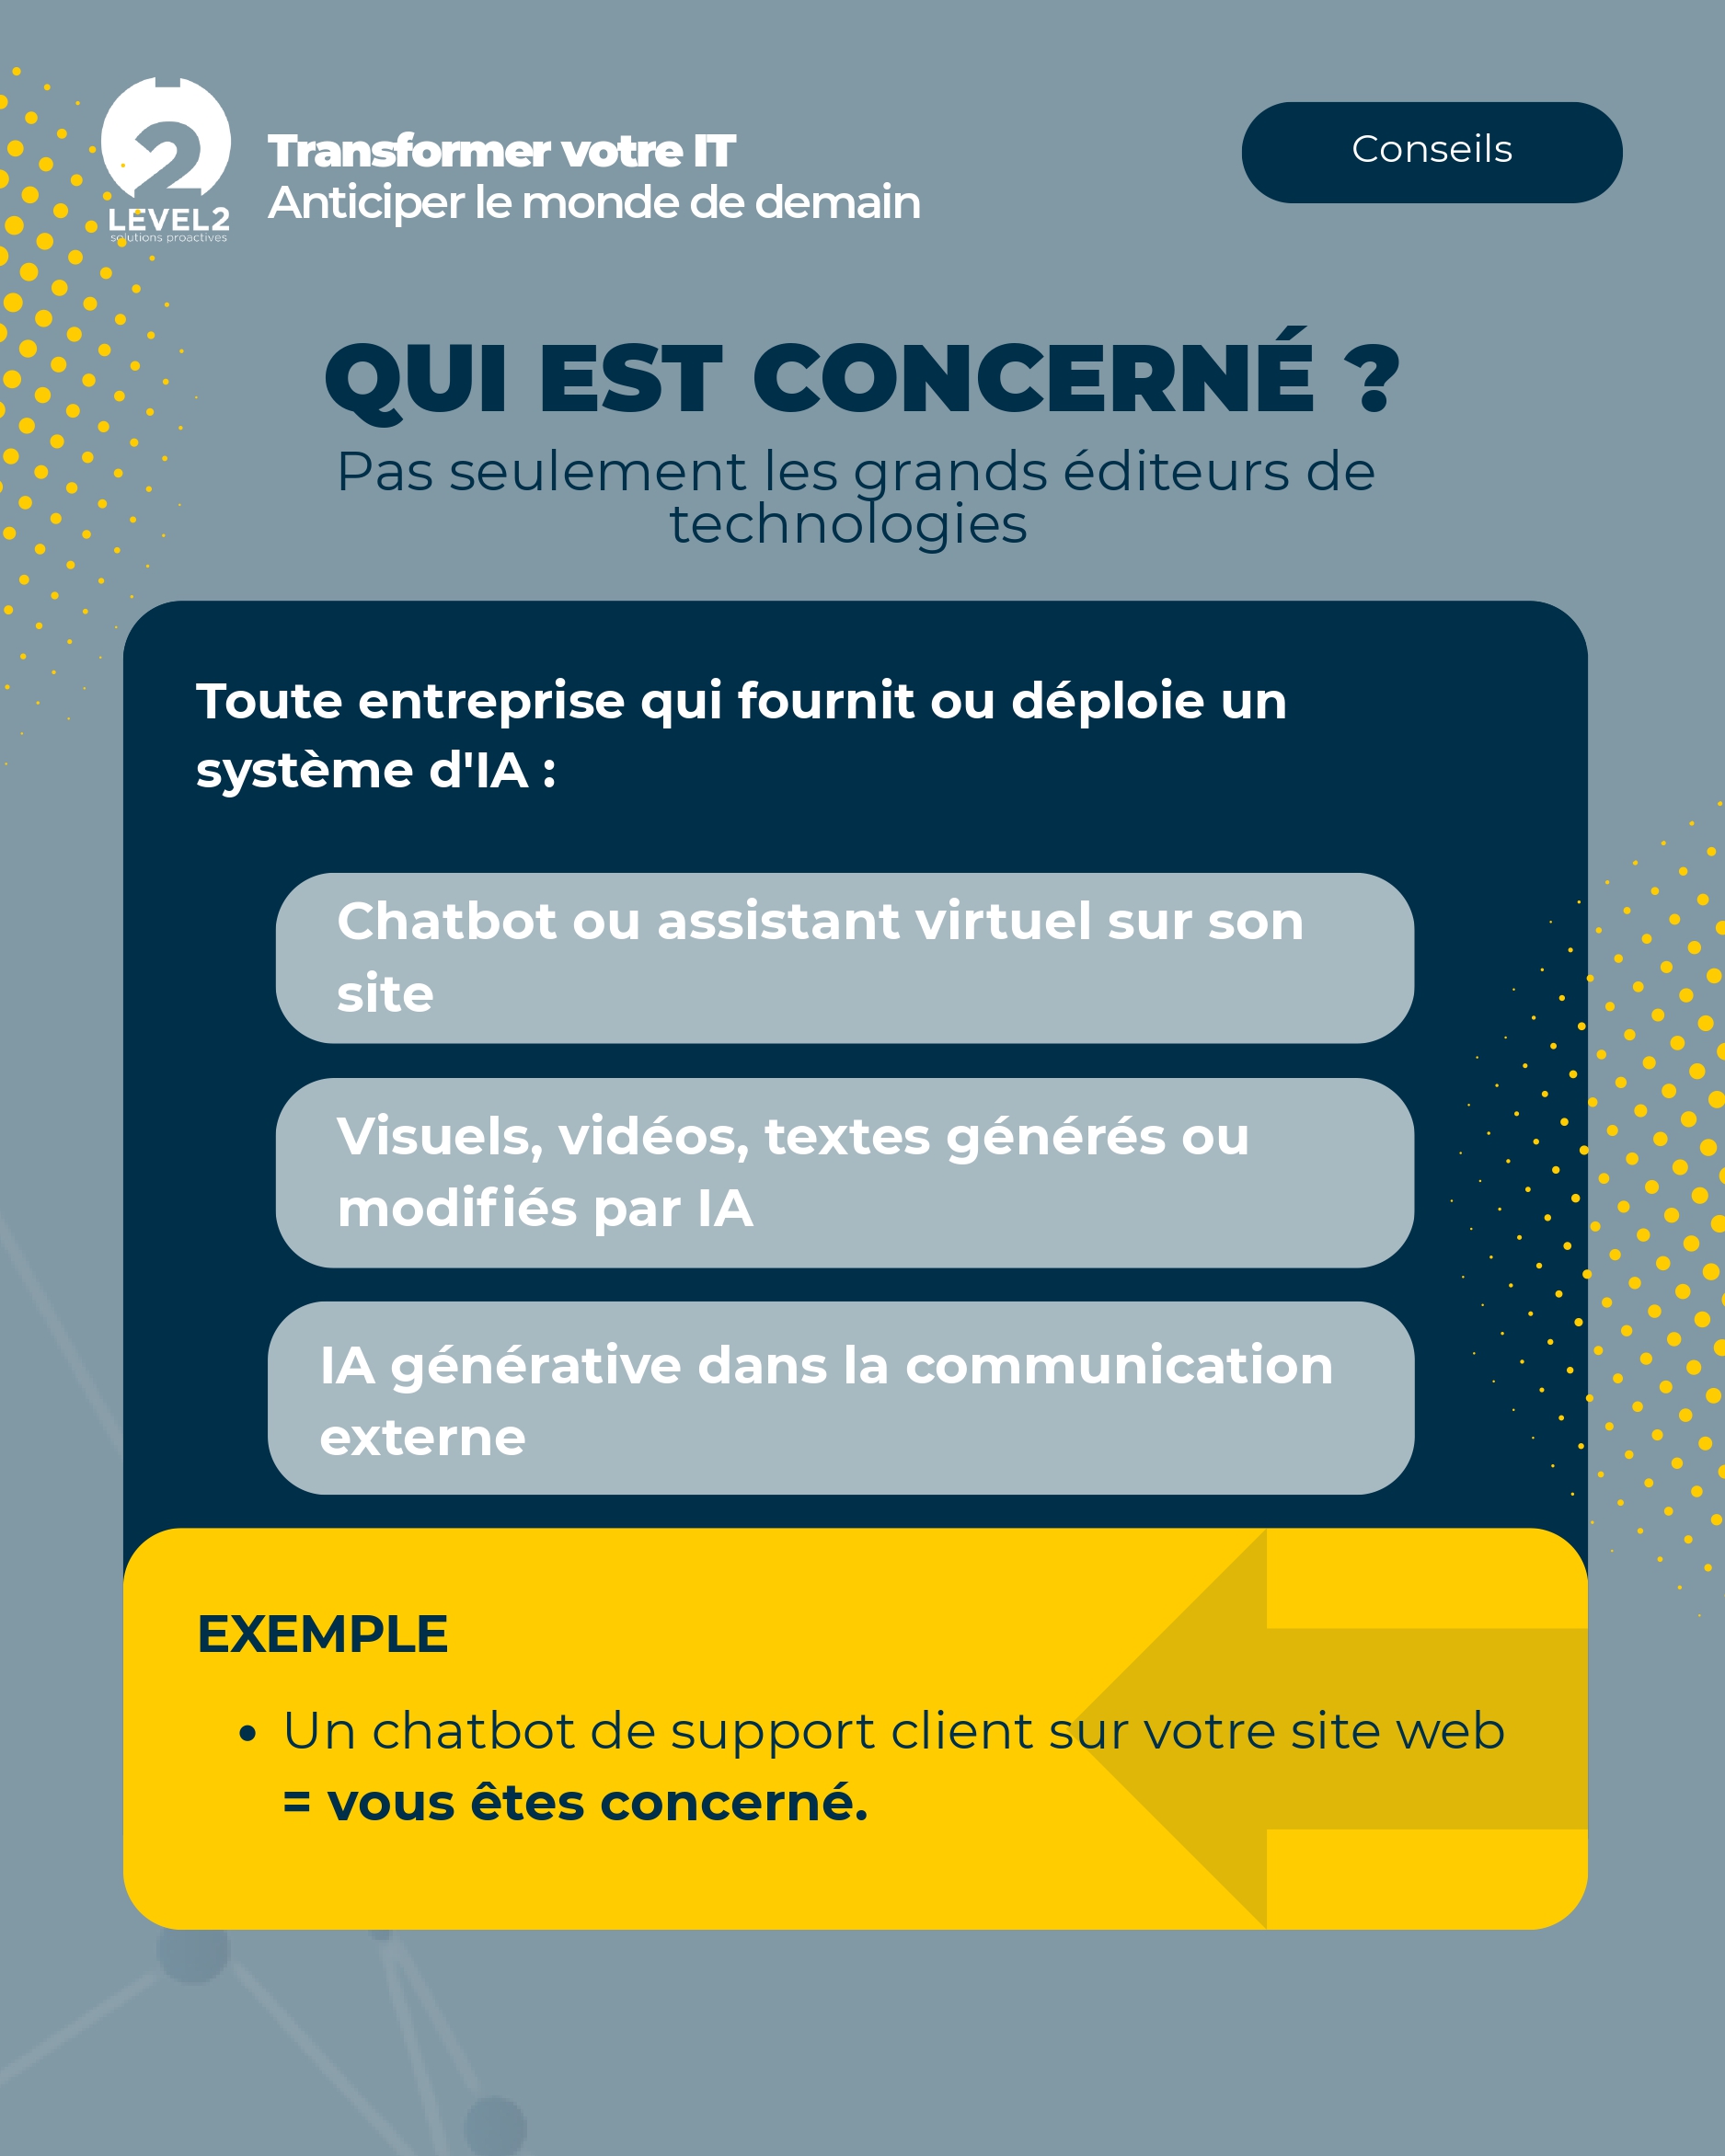
L’AI Act ne vise pas seulement les grands éditeurs de technologies. Dès qu’une entreprise fournit un système d’IA à ses utilisateurs (chatbot de support client, assistant virtuel sur son site, générateur de contenu intégré à un service) ou déploie ce type d’outil en interne, elle entre dans le champ de ces obligations de transparence.
Concrètement, cela touche :
- les entreprises qui ont installé un chatbot ou un assistant conversationnel sur leur site web ;
- celles qui publient du contenu (visuels, vidéos, textes) généré ou modifié par IA ;
- celles qui utilisent des outils d’IA générative dans leur communication externe.
Les trois obligations de transparence à connaître
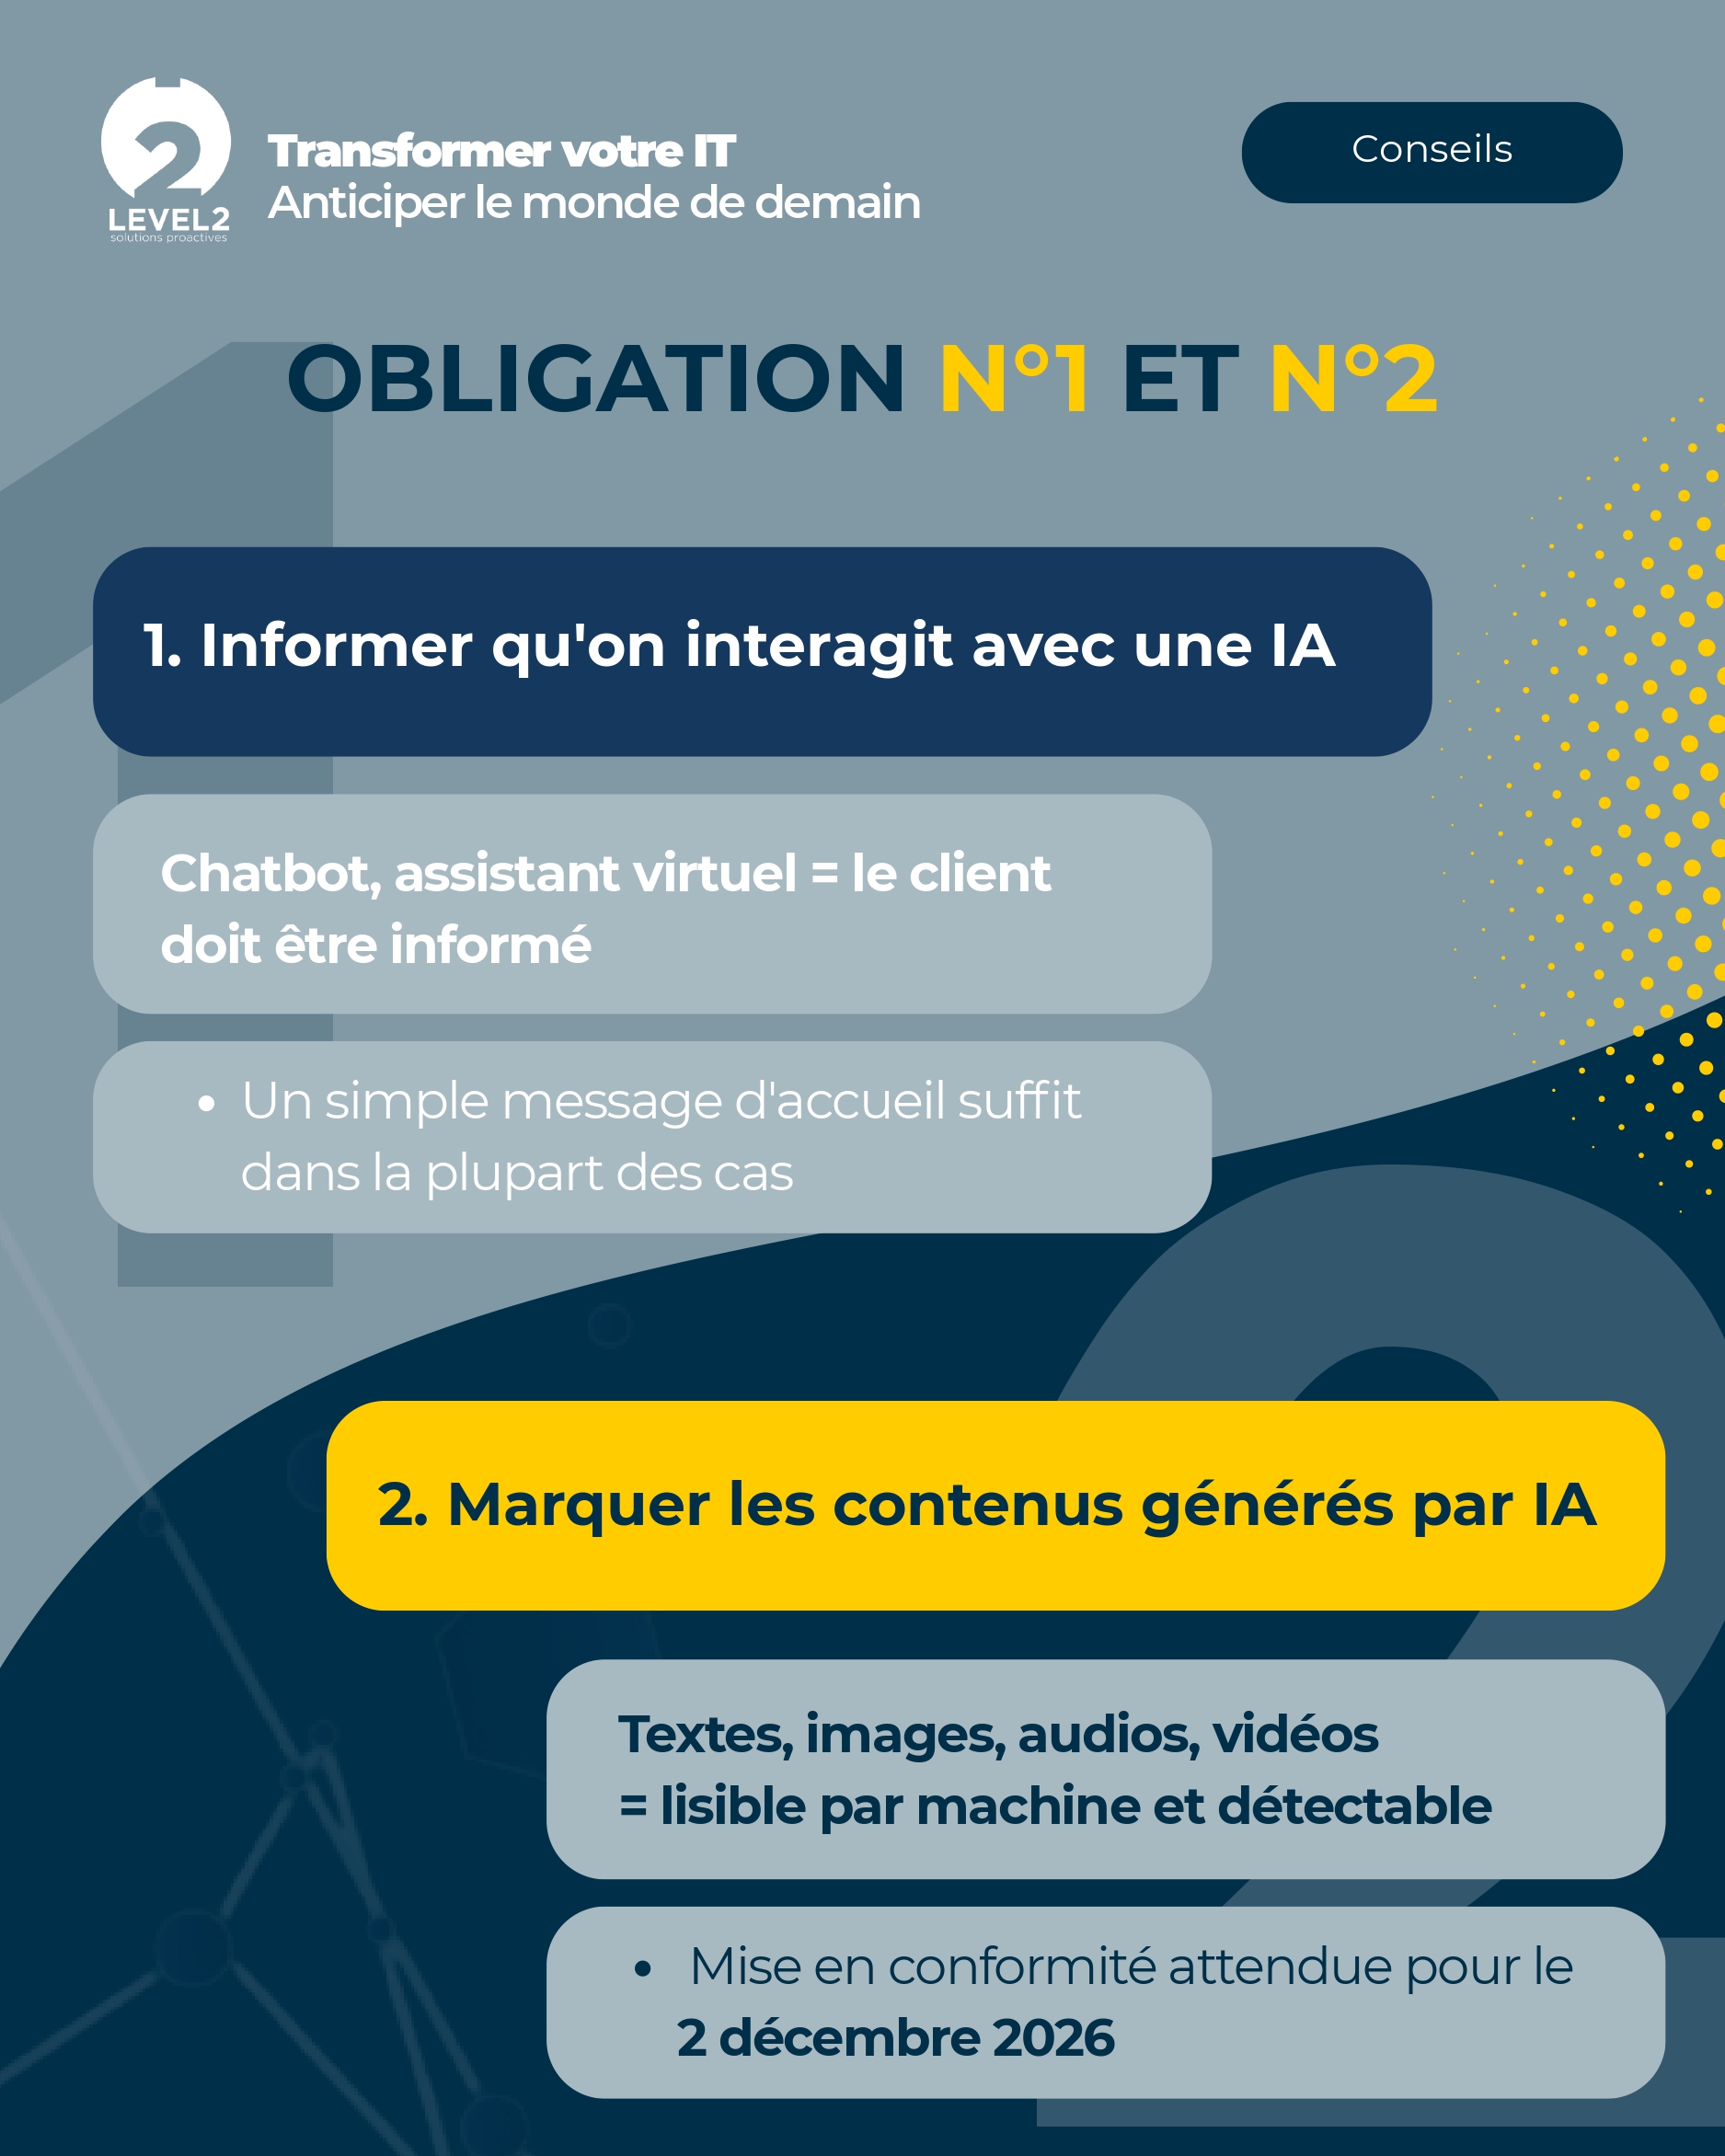
1. Informer qu’on interagit avec une IA
Si un client discute avec un chatbot ou un assistant virtuel sur votre site, il doit être informé qu’il s’agit d’une IA — sauf si c’est déjà évident dans le contexte. Un simple message d’accueil du type « Je suis l’assistant virtuel de [Entreprise], comment puis-je vous aider ? » suffit dans la plupart des cas, mais encore faut-il y penser.
2. Marquer les contenus générés par IA
Les textes, images, audios ou vidéos produits par un système d’IA doivent être identifiables « de manière lisible par machine et détectable ». Une période de transition de 4 mois est prévue pour les contenus déjà en ligne, avec une mise en conformité attendue pour le 2 décembre 2026.
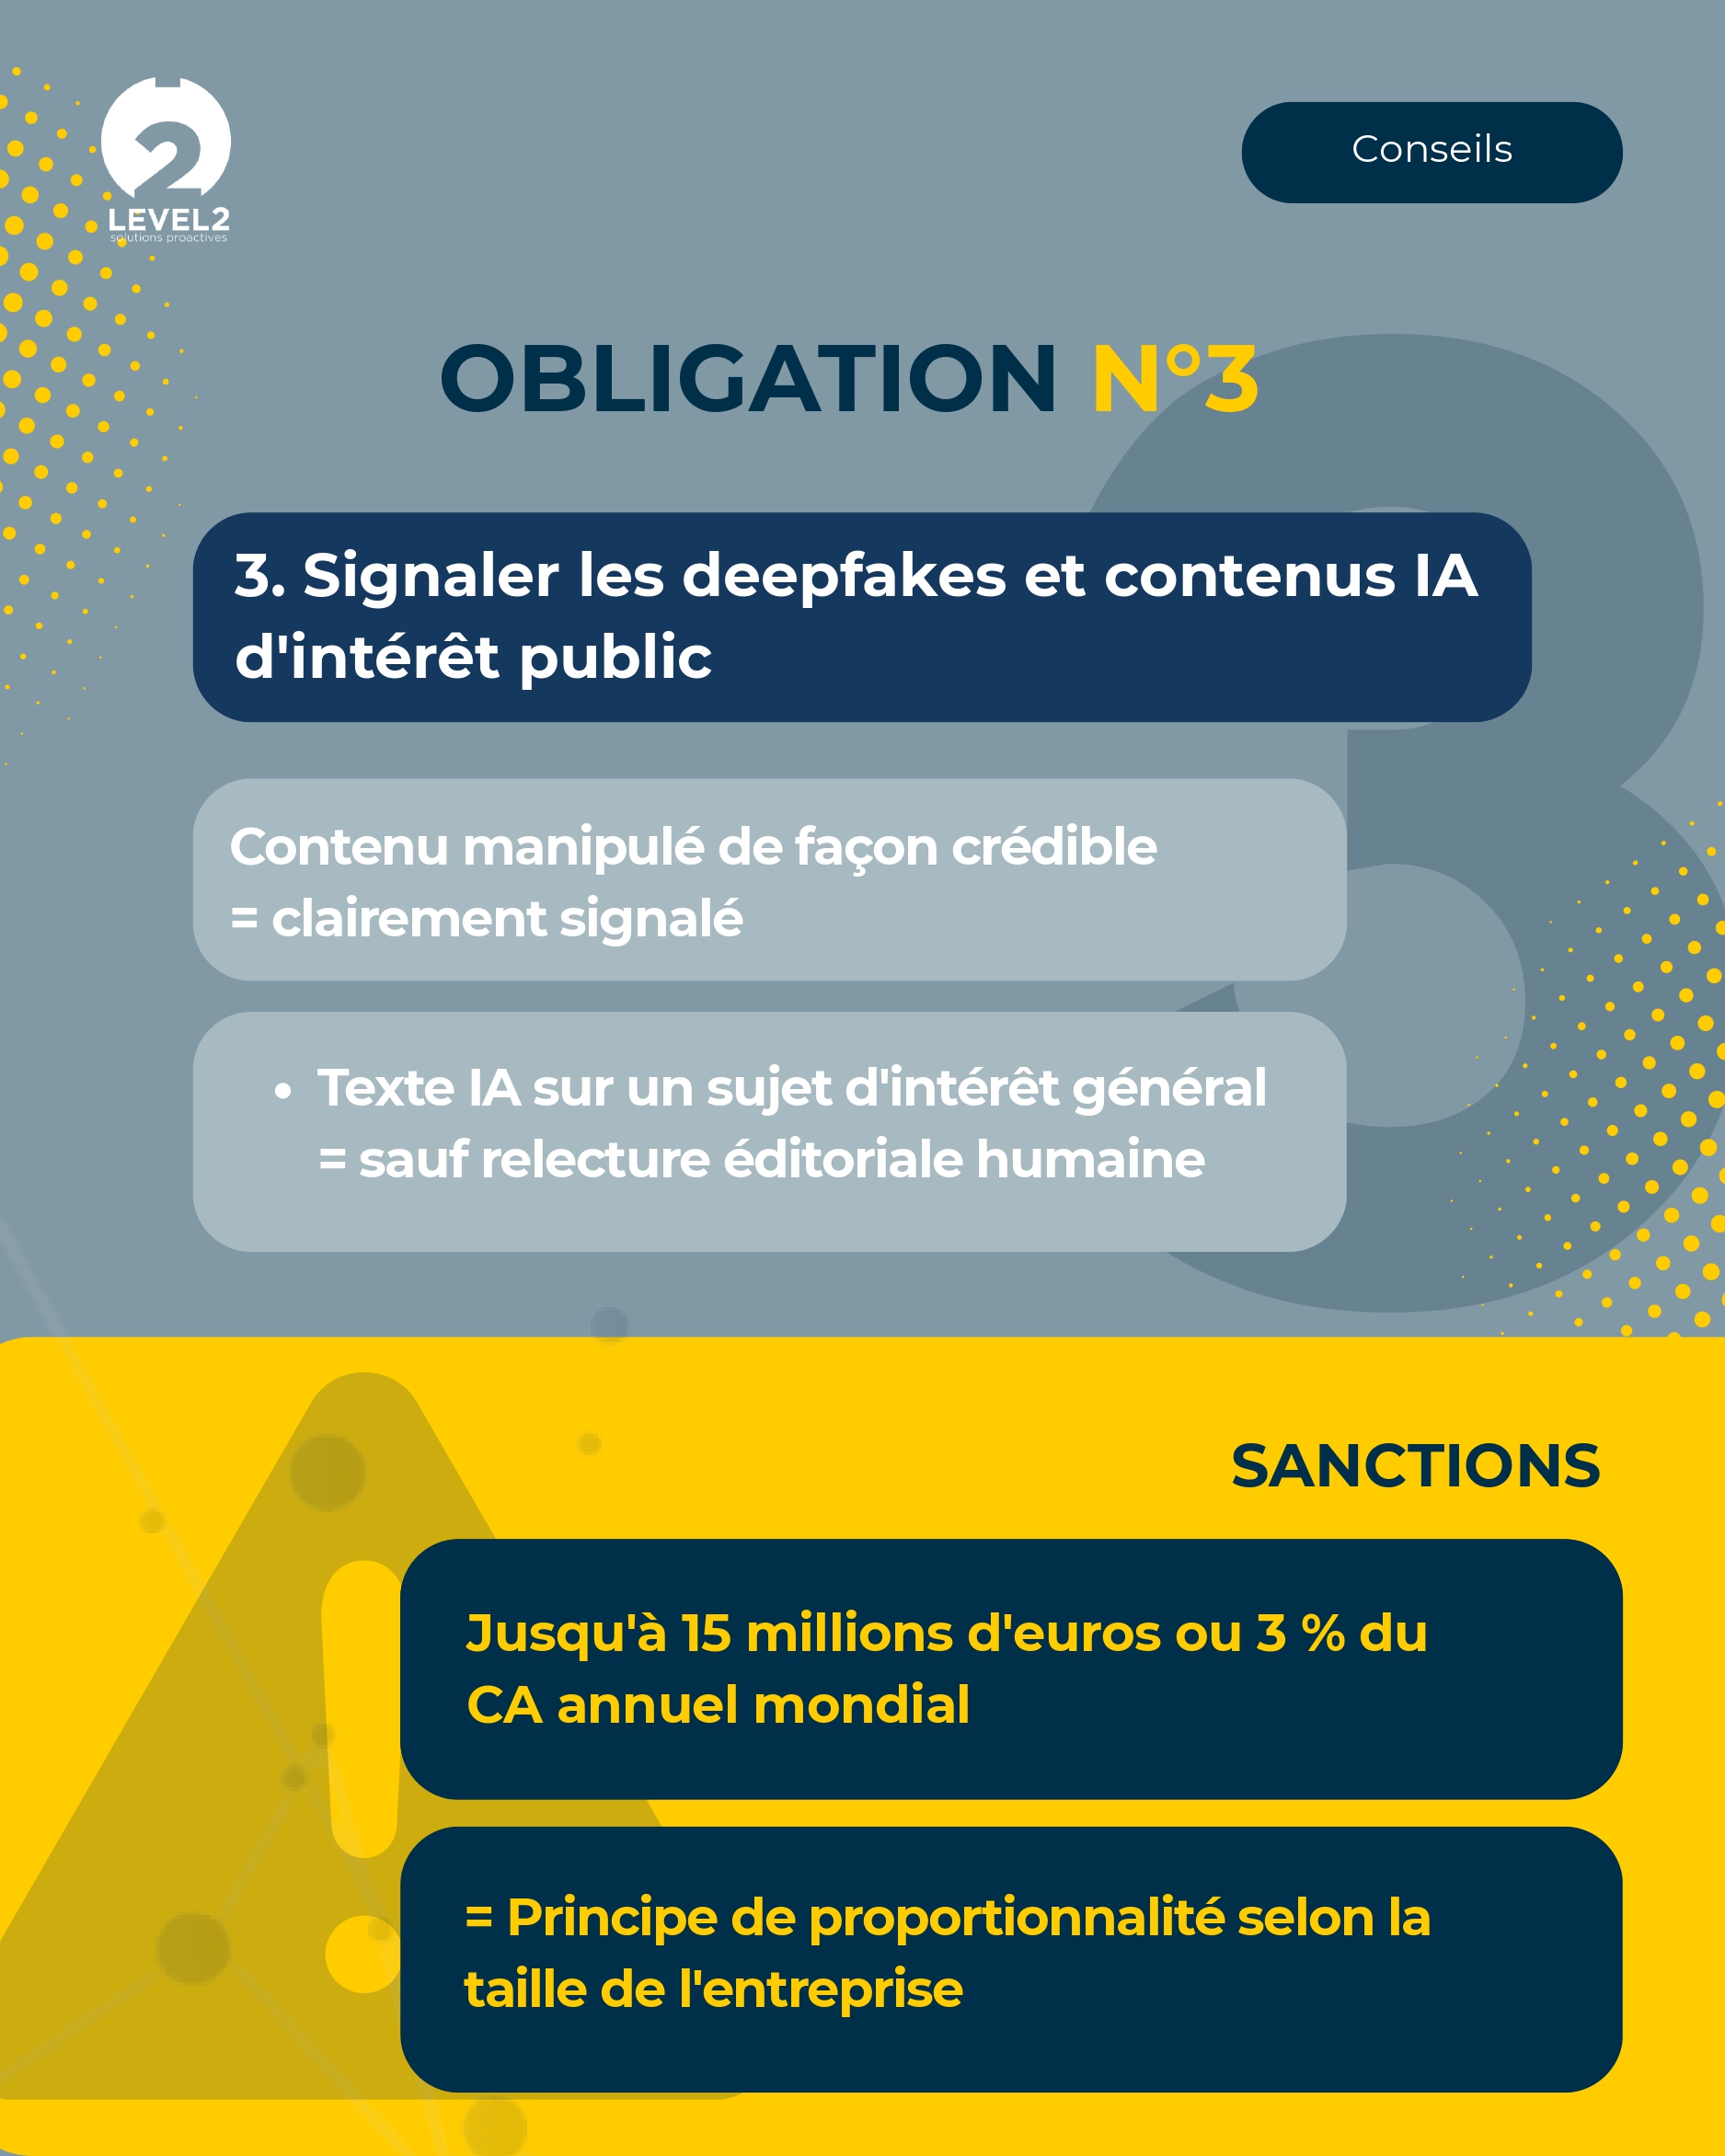
3. Signaler les deepfakes et les contenus IA sur des sujets d’intérêt public
Toute image, vidéo ou contenu manipulé de façon crédible (deepfake) doit être clairement signalé comme tel, sauf usage manifestement artistique ou satirique. Même règle pour les textes générés par IA traitant de sujets d’intérêt général, sauf s’ils ont fait l’objet d’une relecture éditoriale humaine et d’une validation de responsabilité.
Quelles sanctions en cas de non-conformité ?
Les amendes prévues peuvent atteindre 15 millions d’euros ou 3 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu avec un principe de proportionnalité selon la taille de l’entreprise.
Les autorités nationales de surveillance et le Bureau de l’IA européen sont chargés de faire appliquer ces règles. Pour une PME, le risque réel à court terme est moins la sanction financière que l’image renvoyée à ses clients par un manque de transparence sur l’usage de l’IA.
Comment se mettre en conformité concrètement ?
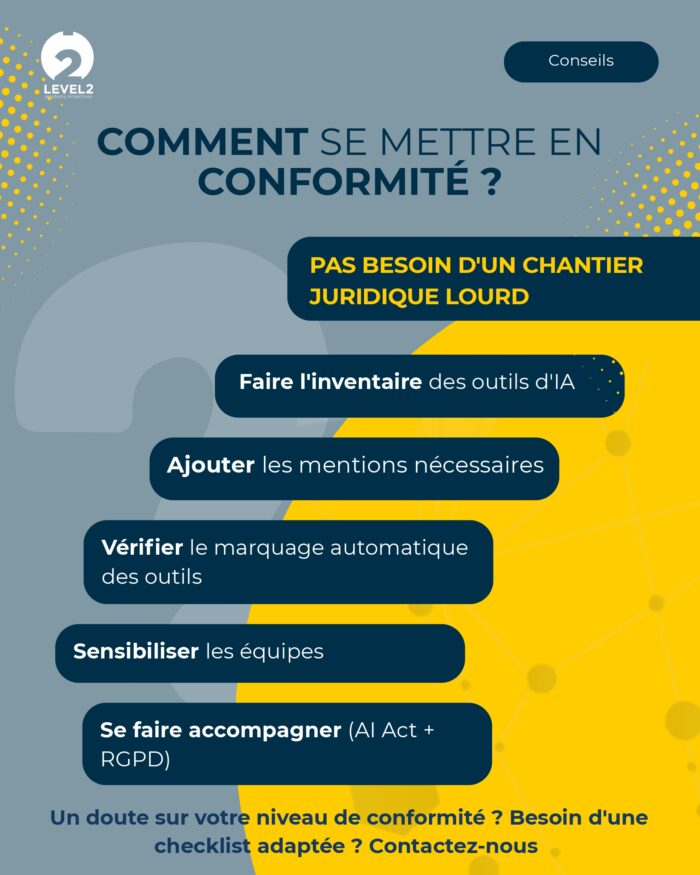
Pas besoin d’un chantier juridique lourd pour une PME. Une mise en conformité raisonnable tient en quelques étapes :
1. Faire l’inventaire des outils d’IA
utilisés en interne et de ceux exposés à vos clients (chatbot, générateur de visuels, assistant sur le site).
2. Ajouter les mentions nécessaires :
un message clair sur les interfaces conversationnelles, une mention sur les contenus générés ou retouchés par IA quand c’est pertinent.
3.Vérifier le marquage automatique
proposé par les outils que vous utilisez (beaucoup de générateurs d’images et de vidéos IA intègrent déjà un marquage natif encore faut-il ne pas le désactiver).
4.Sensibiliser les équipes
qui produisent du contenu ou qui gèrent la relation client, pour qu’elles aient le réflexe de la transparence.
5.Se faire accompagner
si le sujet touche aussi vos traitements de données personnelles — c’est souvent le cas, et l’AI Act se combine alors avec vos obligations RGPD existantes.
Level2 SI vous accompagne sur ce sujet
Chez Level2 SI, nos clients sont accompagnés par Christophe Maillan pour se mettre en conformité avec l’AI Act avant que les nouvelles obligations de transparence ne deviennent un point de fragilité : inventaire des outils d’IA utilisés, ajout des mentions nécessaires, vérification du marquage automatique des contenus, et sensibilisation de vos équipes pour les responsabiliser face à ces enjeux.
Cet accompagnement part d’un constat simple : depuis le 2 août 2026, l’AI Act n’impose pas seulement des règles aux grands éditeurs de technologies. Toute entreprise qui fournit ou déploie un système d’IA est concernée : chatbot ou assistant virtuel sur son site, visuels, vidéos et textes générés ou modifiés par IA, IA générative dans la communication externe. Nous commençons donc par faire l’inventaire de ces outils, pour objectiver les risques avant d’agir, notamment au regard de vos obligations RGPD. Sur cette base, nous mettons en place les trois obligations de transparence : informer vos clients qu’ils interagissent avec une IA, marquer les contenus générés par IA (lisibles par machine et détectables, avec une mise en conformité attendue pour le 2 décembre 2026) et signaler les deepfakes ainsi que les contenus IA d’intérêt public.
Et pas besoin d’un chantier juridique lourd : nous tenons compte de la taille de votre entreprise, car les sanctions, qui peuvent atteindre 15 millions d’euros ou 3 % du CA annuel mondial, répondent à un principe de proportionnalité. Enfin, vos équipes sont sensibilisées, pour que chaque collaborateur devienne acteur de la cybersécurité plutôt qu’une source de risque involontaire.
C’est exactement ce type d’accompagnement que nous proposons chez Level2 dans le cadre de notre offre de DPO externalisé : un diagnostic de votre conformité à l’AI Act et au RGPD, une checklist adaptée à votre activité, et un suivi dans la durée à mesure que la réglementation évolue. Une question sur votre situation ? Contactez-nous.
Pour aller plus loin : nos conseils pour rédiger une politique d’usage de l’IA en entreprise, notre décryptage IA générative et RGPD, et notre offre de DPO externalisé pour piloter votre conformité IA et données personnelles.
N’attendez pas qu’une donnée mémorisée devienne une donnée réutilisée !
Contactez-nous pour un audit gratuit de votre environnement IT.