Un outil installé sans autorisation. Une plateforme utilisée sans contrat. Un fichier partagé sans encadrement.
Tout semble fonctionner… Jusqu’au jour où tout s’effondre.
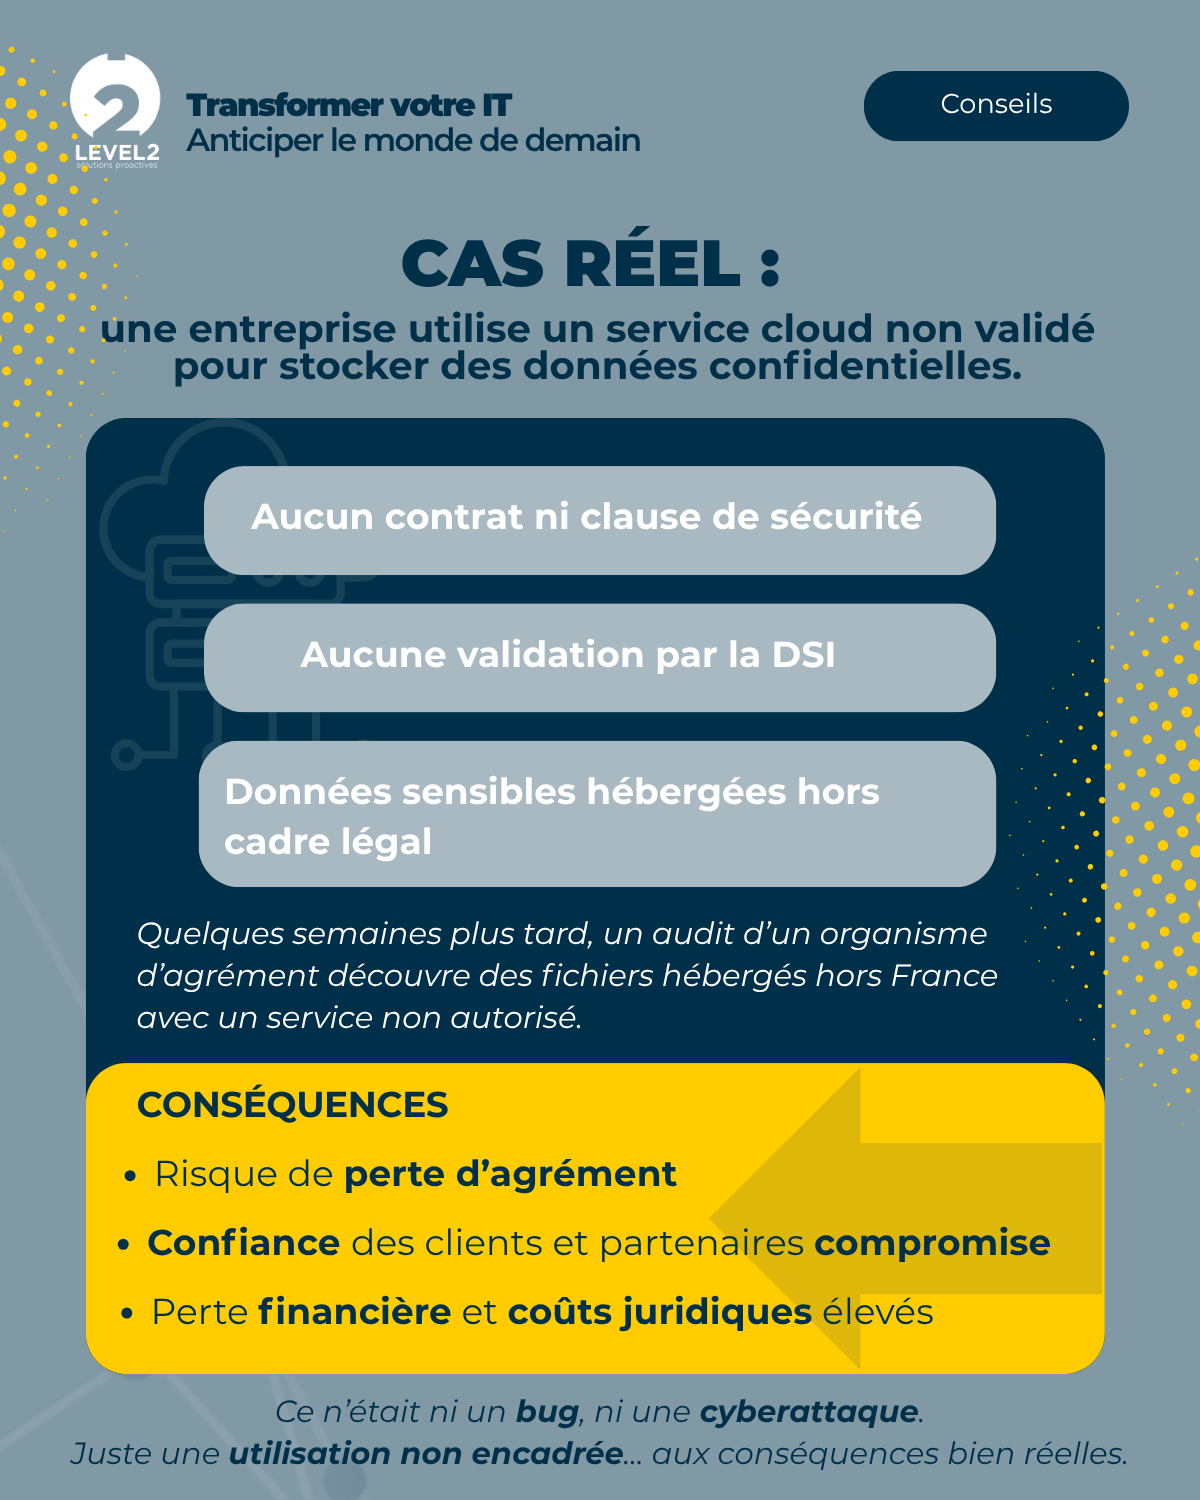
Cas réel : une entreprise utilise un service cloud non validé pour stocker des données confidentielles.
Une entreprise, pressée par un besoin ponctuel de stockage, opte pour un service cloud grand public afin d’héberger des données confidentielles, sans jamais solliciter la validation de la DSI. Aucun contrat n’est signé, aucune clause de sécurité ou de confidentialité n’encadre cet usage, et personne ne s’interroge sur la localisation réelle des serveurs utilisés.
Quelques semaines plus tard, lors d’un audit mené par un organisme d’agrément, la découverte est sans appel : une partie des fichiers sensibles de l’entreprise se trouve hébergée hors de France, sur un service non autorisé et totalement hors du cadre légal en vigueur (RGPD notamment)
Conséquences :
- Perte financière et coûts juridiques élevés
- Risque de perte d’agrément
- Confiance des clients et partenaires compromise
Ce n’était ni un bug, ni une cyberattaque. Juste une utilisation non encadrée… aux conséquences bien réelles.
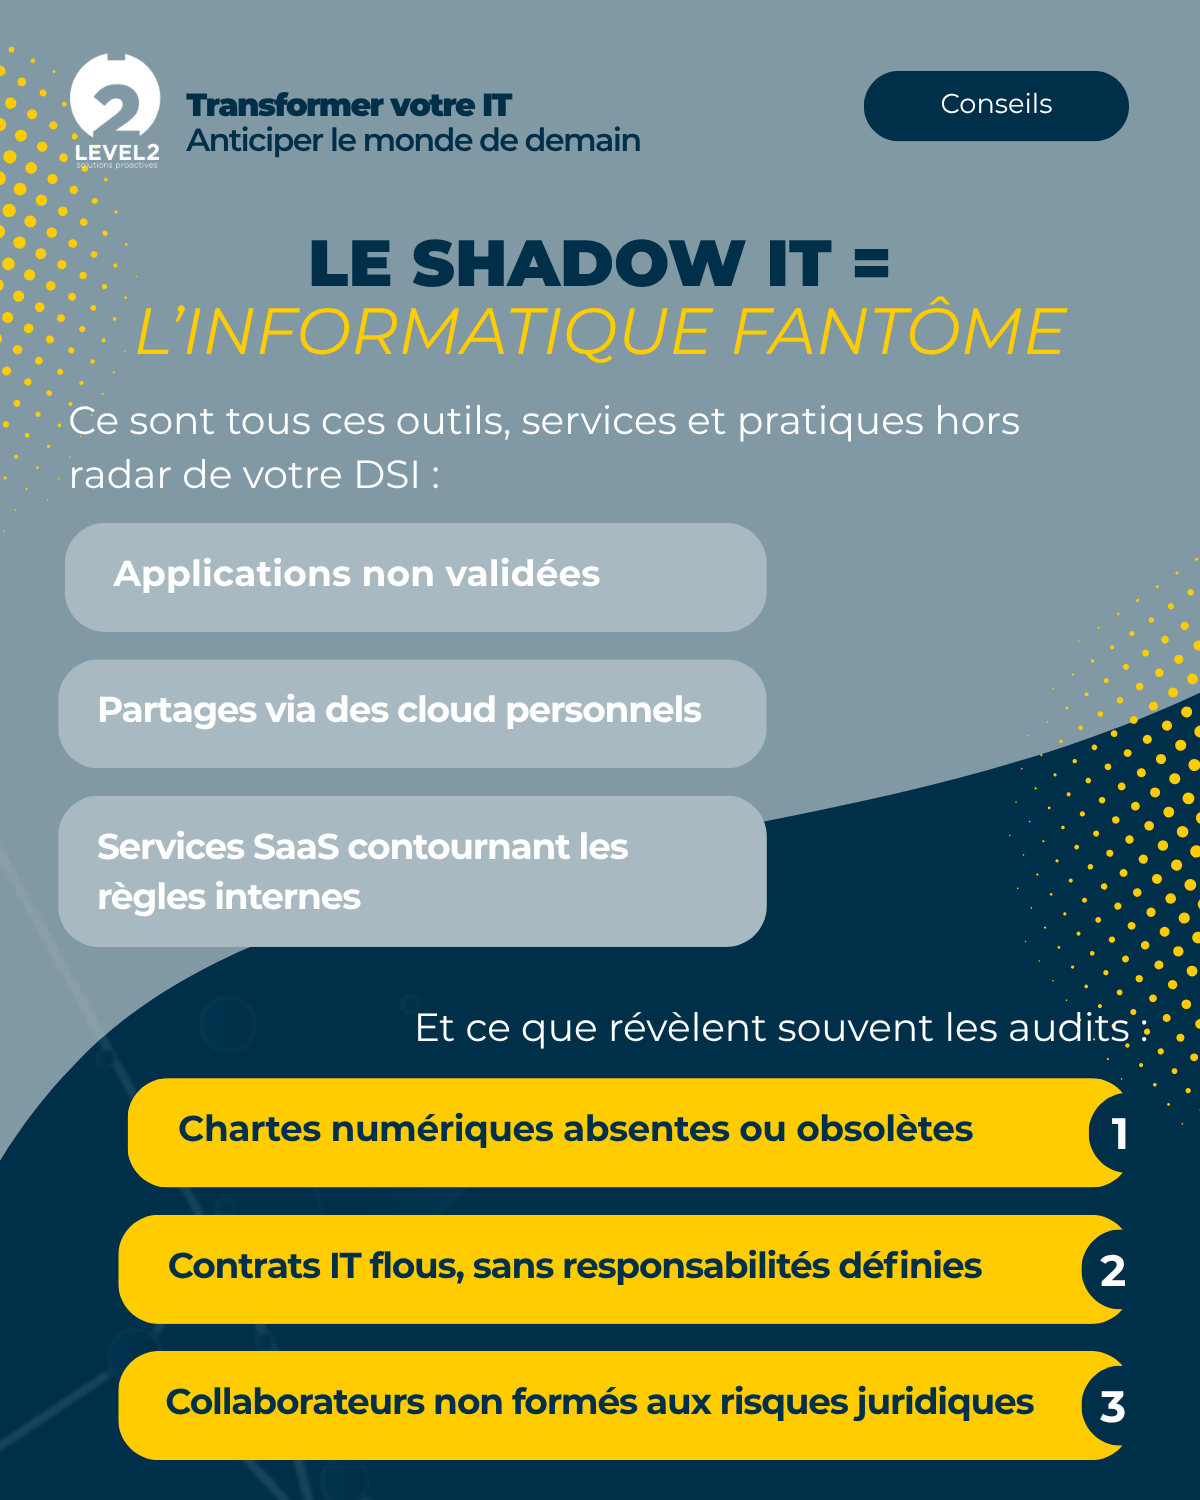
Le Shadow IT, c’est l’informatique fantôme
Le shadow IT regroupe tous ces outils, services et pratiques qui échappent au radar de la DSI : applications non validées, partages de documents via des clouds personnels, ou encore services SaaS souscrits en contournant les règles internes.
Les audits menés en entreprise révèlent d’ailleurs des failles récurrentes à l’origine de ces dérives : des chartes numériques souvent absentes ou obsolètes, des contrats IT flous ne définissant pas clairement les responsabilités de chacun, et des collaborateurs insuffisamment formés aux risques juridiques qu’implique l’usage de ces outils non maîtrisés.
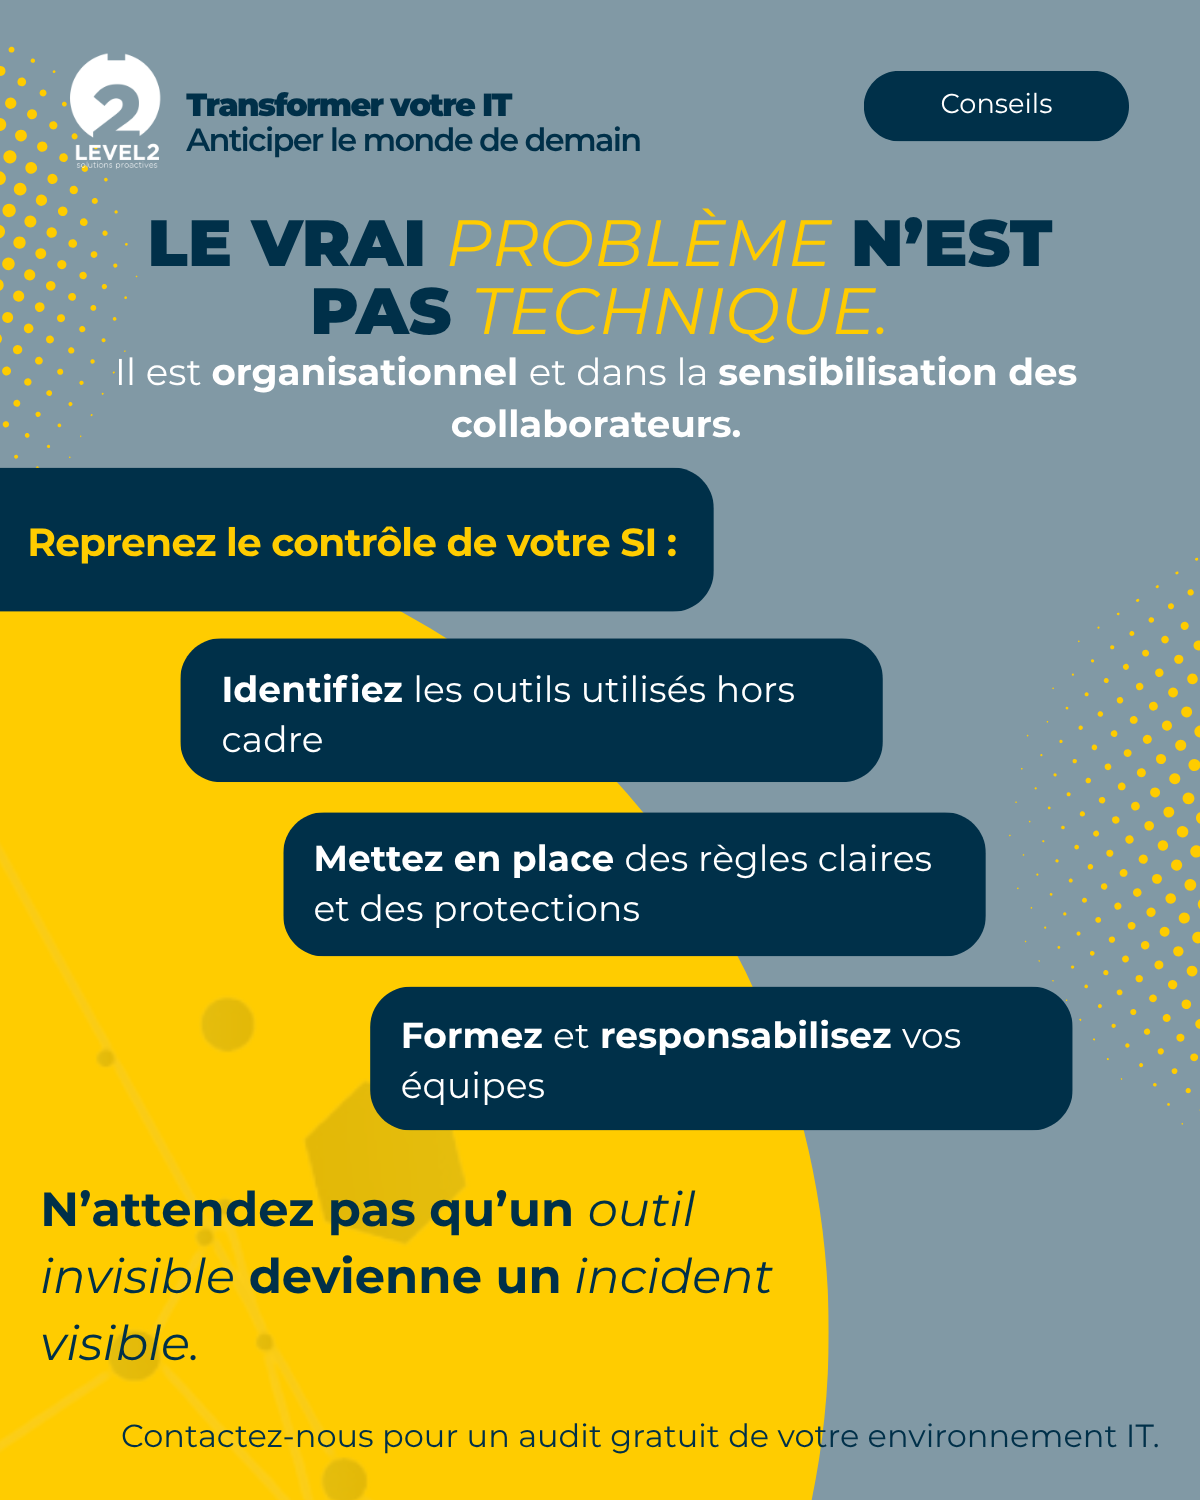
Alors, le vrai problème n’est pas technique.
Il est organisationnel et dans la sensibilisation des collaborateurs.
Reprenez le contrôle de votre SI !
1. Identifiez les outils utilisés hors cadre
Un audit régulier permet de détecter les applications et services numériques utilisés en dehors des canaux validés par l’entreprise. Cette étape de diagnostic est essentielle pour avoir une vision claire des risques encourus.
2. Mettez en place des règles claires et des protection
Définissez un cadre précis (charte, procédures de validation) indiquant quels outils sont autorisés et comment en adopter de nouveaux en toute sécurité. Ce cadre peut être renforcé par des mesures techniques adaptées pour limiter les usages non maîtrisés.
3. Formez et responsabilisez vos équipes
Sensibilisez régulièrement les collaborateurs aux risques liés à l’usage d’outils non validés, à travers des exemples concrets et accessibles. L’enjeu est de faire de chacun un acteur de la sécurité, et non un simple exécutant de règles imposées.
Level2 SI vous accompagne sur ce sujet
Chez Level2 SI, nos clients sont accompagnés par Christophe Maillan pour cadrer l’usage de leurs outils numériques avant que le shadow IT ne devienne un point de fragilité : identification des outils utilisés hors cadre, mise en place de règles claires et de protections adaptées, et sensibilisation de vos équipes pour les responsabiliser face à ces enjeux.
Cet accompagnement part d’un constat simple : la plupart des entreprises sous-estiment l’ampleur des outils et services utilisés en dehors du cadre validé par leur DSI. Nous commençons donc par identifier précisément ces usages : applications, plateformes SaaS, partages de fichiers, pour objectiver les risques avant d’agir, notamment au regard de vos obligations RGPD. Sur cette base, des règles claires et des protections sont mises en place, en tenant compte des contraintes propres à votre secteur d’activité, afin de sécuriser concrètement votre environnement numérique. Enfin, vos équipes gagnent en visibilité sur ces enjeux, pour que chaque collaborateur devienne acteur de la cybersécurité plutôt qu’une source de risque involontaire.
Pour aller plus loin : le Shadow AI, déclinaison du Shadow IT appliquée à l’intelligence artificielle, comment l’encadrer avec une politique d’usage de l’IA en entreprise, et notre offre d’infogérance pour garder la maîtrise de vos postes et de vos logiciels métiers.
N’attendez pas qu’un outil invisible devienne un incident visible !
Contactez-nous pour un audit gratuit de votre environnement IT.